最新版は第7.0版(令和8年6月):改定の要点と公式資料の場所
「医療情報システムの安全管理に関するガイドライン」は、医療機関等が患者の情報を扱うシステムを安全に運用するために、厚生労働省が定めた指針です。
最新版は第7.0版で、令和8年(2026年)6月29日に通知されました。2026年10月10日時点で公開されている関連資料の版は次のとおりです。
- ガイドライン本体:第7.0版(令和8年6月)
- Q&A:令和8年9月版
- チェックリスト:令和8年6月版
- 2省ガイドライン:第2.0版(令和7年3月28日)
- BCPのひな形・確認表:令和6年6月版
版は、第5.2版(令和4年3月)、第6.0版(令和5年5月)を経て第7.0版になりました。
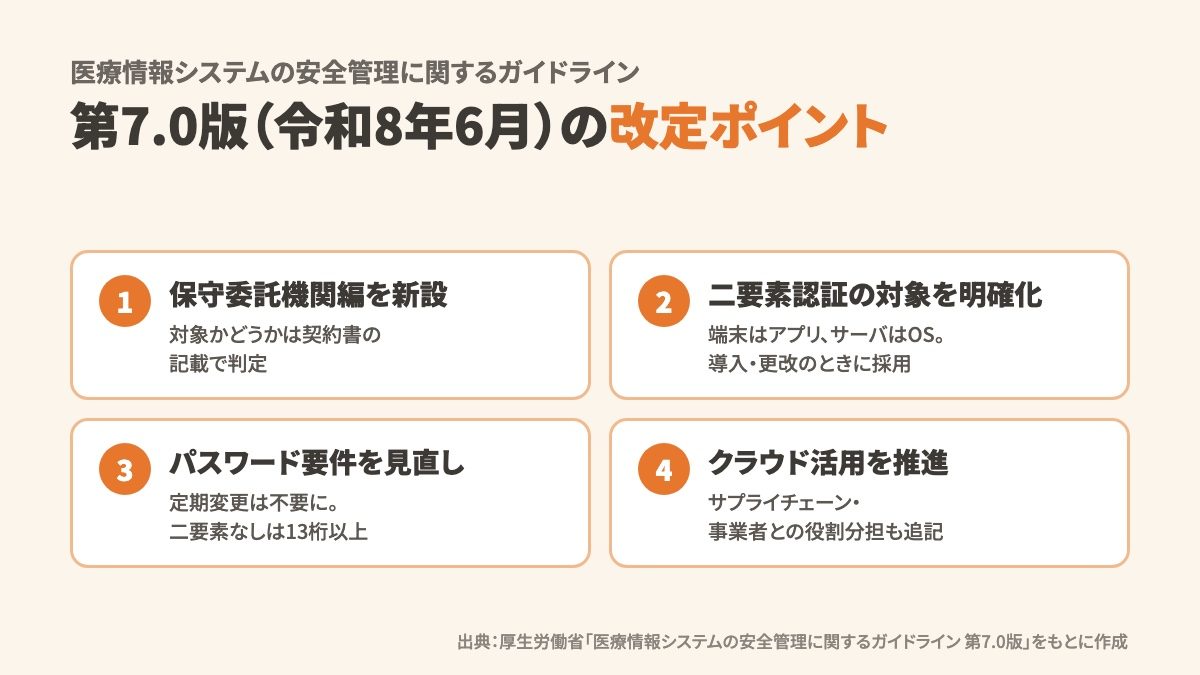
第7.0版の主な改定点は次の4つです。詳しくは後半で説明します。
- 保守委託機関編の新設
- 二要素認証を実装する対象の明確化
- パスワード要件の見直し
- クラウド活用の推進とサプライチェーンへの対応
Q&Aやチェックリストは、厚生労働省の公式ページにまとめて掲載されています。Q&Aは、同じページの「Q&A」の欄にPDF(令和8年9月)で載っています。
医療情報システムの安全管理に関するガイドラインとは?対象と法律との関係
対象になる施設
概説編では、対象の「医療機関等」として、病院、一般診療所、歯科診療所、助産所、薬局、訪問看護ステーション、介護事業者、医療情報連携ネットワーク運営事業者等を想定しています。
Q&Aでも、介護事業者が医療情報を情報システムで扱う場合は対象だと示されています。
医療情報システムとは:対象になる情報とシステム
対象の情報は、医療に関する患者情報(個人識別情報)を含む情報です。医療情報を含む文書は、法令上の保存義務があるかどうかを問わず対象です。
Q&Aによると「医療情報システム」は、電子カルテ、レセコン、部門システムのほか、医療情報を保存・閲覧する端末や、院内外のネットワークも含みます。一方、概説編によると、医療情報を含まない費用請求の情報しか扱わない会計・経理システム等は含まれません。
SNSなどのWebサービスで医療情報をやり取りする場合も、医療情報システムとして安全性を評価する必要があります。
Q&Aは「一般向けSNSを安易に利用せず」、事前に認証や暗号化、ログ、責任分界などを確認するよう求めています(参考:退職した職員の個人スマホに患者情報が残り続ける問題、勤務連絡の写真に患者名が写り込む例)。
法律との関係:ガイドライン自体に独立した罰則はないが、立入検査で確認される
医療法施行規則第14条第2項は、病院、診療所又は助産所の管理者に「サイバーセキュリティを確保するために必要な措置を講じなければならない」と定めています。
医療法に基づく立入検査の要綱では、この条文を根拠とする検査項目で、必要な措置はガイドラインを参照し、チェックリストに必要な事項が記入されているかを確認するとしています(参照先の版については後半の「立入検査に備えて」で説明します)。
Q&Aは罰則について「本ガイドライン自体に独立した罰則はありません」としたうえで、ガイドラインに反する状態は、医療法や個人情報保護法などの関係法令上の義務を満たしていないと評価される可能性がある、としています。
なお、施行規則第14条第2項の義務がかかるのは病院・診療所・助産所です。介護事業者や訪問看護ステーションはガイドラインの対象ですが、この条文の対象とは分けて考えます。薬局は薬機法に基づく立入検査で確認されます。
3省2ガイドラインとは?厚労省ガイドラインと総務省・経産省の2省ガイドライン
「3省2ガイドライン」は正式名称ではなく、次の2つを合わせた通称です。厚労省のQ&Aでも、この呼び方が使われています。
- 厚生労働省:医療情報システムの安全管理に関するガイドライン(医療機関等向け)
- 総務省・経済産業省:医療情報を取り扱う情報システム・サービスの提供事業者における安全管理ガイドライン(事業者向け。以下、2省ガイドライン)
以前は事業者向けが2つに分かれ、「いわゆる3省3ガイドライン」と呼ばれていました。事業者向けが1つに統合されて、現在の形になっています。
2省ガイドラインは令和7年3月28日に第2.0版へ改定されました。対象事業者の明確化、事業者・医療機関等間の合意内容の明確化、リスクコミュニケーションの実効化を図る観点からの改定です。
Q&Aでは、事業者も厚労省のガイドラインを理解し、2省ガイドラインを遵守する必要があるとしています。
第7.0版の5つの編と、誰が読むか
- 概説編:全体の考え方と、どの編を読むかの案内
- 経営管理編:経営層向け
- 企画管理編:安全管理の企画・管理を担う人向け
- システム運用編:システム運用担当者向け
- 保守委託機関編(新設):医療機関の管理者・担当者向け
第7.0版の改定点:第6.0版から何が変わったか
保守委託機関編:想定は小規模機関、判定は契約書の記載で決まる
保守委託機関編は、システム運用担当者がいない、経営と企画管理の部門が分かれていない、といった小規模医療機関等を主に想定して新設されました。
ただし対象かどうかは、すべてのサーバのセキュリティアップデート責任を事業者に委託しているかで判断します。Q&Aでも「規模だけで判断するものではありません」とされています。
委託しているといえるのは、事業者がその責任を負うことが契約書、約款、SLA等に書かれている場合だけです。電子カルテのアプリを端末にインストールし、その端末で処理が完結する場合は、その端末も「サーバ」に含みます。
対象になる場合は、概説編と保守委託機関編に対応することで、ガイドラインを遵守しているものとみなされます。
二要素認証:導入・更改のときに採用。端末はアプリ、サーバはOSで
システム運用編では、令和9年4月1日時点で稼働していることが想定される医療情報システムを、今後、新規導入や機器の入替を伴う更改をするときに、二要素認証を採用するよう求めています。
技術的な理由などで令和9年度までの対応が難しい場合は、令和9年度以降の直近の更新までが期限とされています。
対象はクライアント端末とサーバの両方で、端末は電子カルテ等のアプリのログイン時、サーバはOSで二要素認証を実装します。「OSで一要素、アプリケーションで一要素」のような組み合わせは認められません。
サーバOSは院内ネットワークの再構築が必要になる場合があるため、別ドメインの踏み台端末からの接続に限り、その端末のOSログインに二要素認証を入れるなどの措置で「実装できている」とみなす方法も示されています(前提条件あり)。
チェックリストでは、令和9年度以降初回のシステム更改時に実装予定であれば「はい」を選べます。
パスワード:二要素ありなら8桁以上、なしなら13桁以上。定期変更は不要に
- 二要素認証あり:8桁以上(PINなら4桁以上)、英数字の混在
- 二要素認証なし:13桁以上
- 定期的な変更:いずれの場合も不要
- 使い回し:異なるシステム間で禁止
- ログイン失敗:一定回数で一定時間ロック
策定通知では、セキュリティの強化につながらないとされる「定期的な変更」の要件を削除したと説明されています。
システムの仕様で13桁以上を設定できない場合は、設定できる最大桁数にしたうえで、次の更改や新規導入のときに必ず対応することとされています。
クラウド活用の推進とサプライチェーン
第7.0版では、クラウドサービスを積極的に活用する方針が追記されました。あわせて、根拠法にサイバーセキュリティ基本法が加わり、サプライチェーンのリスクや、事業者との役割分担も追記されています。
中小病院・クリニックがまず取り組む4つのこと
1. 保守委託機関編の対象かを契約書で確かめる
最初に、電子カルテや部門システムの契約書・約款・SLAを開き、サーバのセキュリティアップデート責任がどちらにあるかを確認します。
対象になれば対応する範囲が絞れます。院内にサーバを置くシステムが混ざっていて対象外になる場合は、経営管理編・企画管理編・システム運用編を含めて対応します。
2. チェックリストは令和8年度中に全項目「はい」が目標
チェックリストには「令和8年度中にすべての項目で『はい』にマルが付くよう取り組んでください」と書かれています。マニュアルでは、少なくとも年に1回の点検を求めています。
「医療機関・薬局確認用」は19項目で、PDFとExcelが公式ページにあります。令和7年度版までは医療機関用と薬局用に分かれていましたが、今回の版で1つにまとめられました。
このほかに「事業者確認用」があり、複数のシステムを使っている場合は、システムを提供している事業者ごとに確認を求め、回収しておきます。
3. 立入検査に備えて現物をそろえる4点
マニュアル(令和8年6月)では、立入検査で次の4つは現物を確認するとしています。
- 2-①:サーバ・端末・ネットワーク機器の台帳
- 3-①:インシデント発生時の連絡体制図
- 3-③:事業継続計画(BCP)
- 4-①:規程類
連絡体制図やBCPは、システムが止まったときに職員へどう伝えるかと一体で考えると、実際に使えるものになります(参考:電子カルテが止まった朝に紙運用をどう伝えるか、規程を職員に周知した記録の残し方)。
なお、令和8年6月12日改正の立入検査要綱は、参照先をガイドライン「第6.0版」と「令和7年度版」チェックリストとしています。第7.0版の通知(6月29日)より前の改正です。
一方、令和8年度版のチェックリストには「立入検査時、本チェックリストを確認します」とあります。どちらの版で確認されるかは、所管の保健所等に確かめておくと安心です。
4. 厚労省の無償資料を使う
厚労省の公式ページには、BCPのひな形と確認表、運用管理規程の文例が掲載されています。職員向けの研修は医療情報セキュリティ研修ポータルで案内されています。
クラウド・SaaSを選ぶときに事業者へ確認すること
- 開示書をもらう:MDS/SDS(厚生労働省標準規格HS040の開示書)と、2省ガイドラインの「サービス仕様適合開示書」は別の文書です。両方の提供を求めます。
- 別紙の項目を見る:保守委託機関編の【別紙】の項目が、すべて「はい」か「対象外」かを確認します。「対象外」の項目は医療機関の責任で対応します。
- 契約に入っているか:2つのガイドラインの遵守、目的外利用の禁止、再委託の事前承認、契約終了時の返却方法、サーバのセキュリティアップデートを含む保守責任、端末の保守責任の所在などです。
- 契約終了時:返却・移行・消去を確認し、消去証明などの証跡を残します。
- 認証:外部保存の委託先は、プライバシーマーク、ISMSまたは同等の認証を受けた事業者を選ぶこととされています。ただしQ&Aは、認証・登録だけでは足りず、サービスごとの対策を確認するよう求めています。
- 保存場所:情報機器が国内法の適用及び執行の及ぶ範囲にあることを確認します。
- 二要素認証:令和9年度までに対応できるか。難しい場合は、次の更新時に対応できる事業者を選びます。
- 導入後も:MDS/SDSの確認は導入時の1回で終わりではなく、変化に合わせて確認します。
Q&Aによれば、厚労省は2026年3月末に中小病院向け・医科診療所向けの電子カルテ・レセコンの標準仕様(基本要件)を策定し、2026年度中に認証制度を創設する方針を示しています。
3省2ガイドラインとAI:生成AIに医療情報を入力するとき
ガイドライン本体5編の本文を検索した範囲では、AIを扱う章や遵守事項は見当たりませんでした。
2省ガイドライン第2.0版の本文でも見当たりません。生成AIを扱っているのは、Q&A(令和8年9月)の企画管理編Q18の1問だけです。
生成AIに医療情報を入力する場合、入力情報が「AIの学習等のために保存されないこと」が契約等で担保されていれば、サーバが国内法の適用を受けていることは必須ではない、とされています。
Q18が答えているのは、サーバが国内法の適用を受けるかという要件だけです。生成AIに医療情報を入力してよいかどうかまでは示していません。
事業者の選定や契約、アクセス管理などは、ほかのサービスと同じように確認しておくのが安全です。
よくある質問
ガイドラインに違反すると罰則はありますか?
Q&Aでは、ガイドライン自体に独立した罰則はないとしています。ただし関係法令上の義務を満たしていないと評価される可能性があり、適用される処分・罰則は違反した法令と事実関係により異なる、とされています。
「セキュリティの3要素」と「電子保存の3要件」はどう違いますか?
電子保存の3要件は真正性・見読性・保存性で、e-文書法令にもとづく要件です。情報セキュリティの3要素は機密性・完全性・可用性です。Q&Aでは、両者は対立するものではなく相互に補完する関係とされています。
第6.0版を読む必要はありますか?
Q&Aでは「旧版を読む必要はなく、最新版を参照してください」としています。旧版の内容は、最新版で変更・削除されている場合があります。
次の改定はありますか?
厚労省の資料では、医療機器の二要素認証と、海外に保存されている医療情報の扱いが、第7.1版で検討する課題とされています。
参考にした公的資料
- 厚生労働省「医療情報システムの安全管理に関するガイドライン 第7.0版(令和8年6月)」(概説編・経営管理編・企画管理編・システム運用編・保守委託機関編、Q&A 令和8年9月、チェックリスト・マニュアル 令和8年6月)
- 厚生労働省「医療情報システムの安全管理に関するガイドライン第7.0版の策定について」(令和8年6月29日)
- 経済産業省「医療情報を取り扱う情報システム・サービスの提供事業者における安全管理ガイドライン」第2.0版(令和7年3月28日)
- 医療法施行規則(第14条第2項)
- 厚生労働省「医療法第25条第1項の規定に基づく立入検査要綱」(令和8年6月12日改正)
この記事は、職員ポータル「ラクパス for Hospital」を運営する株式会社Central Medienceが、公的資料をもとに作成しました。